PHP2Shell: Worum es geht
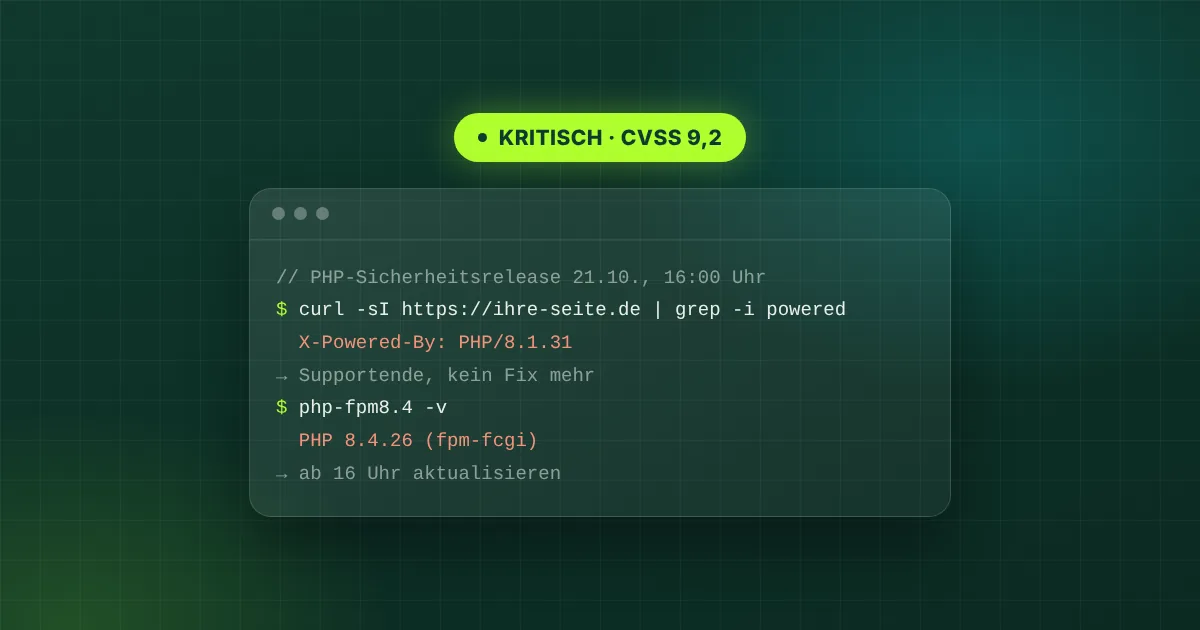
Das Sicherheitsteam von PHP hat für heute, Mittwoch, den 21. Oktober 2026, ein außerplanmäßiges Update angekündigt (öffnet in neuem Tab). Es schließt zwei Schwachstellen, die das Team selbst als kritisch einstuft: Beide erreichen 9,2 von 10 Punkten. Die Updates erscheinen um 14 Uhr UTC, also um 16 Uhr deutscher Zeit.
Welcher Teil von PHP betroffen ist, nennt das Team erst mit dem Release. Die Sicherheitsfirma watchTowr spricht laut BleepingComputer (öffnet in neuem Tab) von Remote Code Execution: Angreifer könnten demnach eigenen Code auf dem Server ausführen. PHP ist die Grundlage von WordPress, Shopware, Nextcloud und unzähligen weiteren Anwendungen. Betroffen ist diesmal also kein einzelnes Plugin, sondern die Umgebung, in der Ihre Website läuft.
| Merkmal | Details |
|---|---|
| Kennung | CVE-2026-109618 und CVE-2026-109619 (Angaben der Forscher, PHP nennt sie noch nicht) |
| Schweregrad | Kritisch, CVSS 4.0: 9,2 |
| Art | Laut watchTowr Remote Code Execution, von PHP noch nicht beschrieben |
| Release | 21. Oktober 2026, 14:00 Uhr UTC (16:00 Uhr MESZ) |
| Fix erwartet für | Die unterstützten Zweige PHP 8.2, 8.3, 8.4 und 8.5 |
| Kein Fix für | PHP 8.1, 8.0, 7.x und 5.x (Supportende erreicht) |
| Angriffe | Bislang keine bestätigt (Stand: 21. Oktober, vor dem Release) |
Warum das Update so kurzfristig kommt
Eigentlich sollte das Release erst am Donnerstag erscheinen. Am Dienstag tauchte im Forum Hacker News ein Beitrag auf, der beide Lücken samt Kennungen und Termin vorab nannte. Er wurde gelöscht, Screenshots verbreiteten sich trotzdem. Wenige Stunden später bestätigte watchTowr, dass die Lücken echt sind, und meldete, eine davon im Labor nachgestellt zu haben.
Am Dienstagabend um 19:33 Uhr UTC kündigte das PHP-Team das Release dann offiziell an, einen Tag früher als geplant. Betreiber hatten damit gut 18 Stunden Vorlauf. Das Team behält sich vor, noch früher zu veröffentlichen, falls Details durchsickern oder Angriffe beginnen. Der Leak nannte übrigens 10 von 10 Punkten, offiziell sind es 9,2.
Ist meine Website betroffen?
Solange PHP keine Details nennt, sollten Sie jede öffentlich erreichbare PHP-Installation als betroffen behandeln. Laut Leak reichen die Lücken bis PHP 5 zurück. Bestätigt ist das nicht. Entscheidend ist ohnehin, auf welcher Version Ihre Seite läuft:
| Ihre PHP-Version | Was das heißt |
|---|---|
| 8.2, 8.3, 8.4 oder 8.5 | Update erwartet: ab 16 Uhr einspielen oder beim Hoster nachfragen |
| 8.1 oder älter | Kein Update: auf 8.3 oder neuer wechseln, bis dahin den Zugriff beschränken |
| Unbekannt | Erst herausfinden, dann wie oben |
Die zweite Zeile ist kein Randfall. Von rund 1,5 Millionen öffentlich erreichbaren Servern, die ihre PHP-Version verraten, melden laut einer Auswertung von Mallory (öffnet in neuem Tab) 59 Prozent PHP 8.1 oder älter. Das sind gut 880.000 Server. Bei den WordPress-Seiten, die der Dienst mySites.guru (öffnet in neuem Tab) überwacht, läuft knapp jede fünfte auf PHP 8.1 oder älter.
PHP 8.2 dürfte heute noch einen Fix bekommen, aber nicht mehr lange: Am 31. Dezember 2026 endet die Sicherheitsunterstützung für diesen Zweig. Wer jetzt ohnehin wechselt, sollte gleich auf 8.3 oder 8.4 gehen.
Was Betreiber jetzt tun sollten
- PHP-Installationen erfassen. Websites, Shops und interne Anwendungen, dazu Container-Images und Software, die ihr eigenes PHP mitbringt.
- Update ab 16 Uhr einspielen. Öffentlich erreichbare Systeme zuerst. Debian, Ubuntu und andere Distributionen liefern den Fix als eigenes Paket mit eigener Versionsnummer, maßgeblich ist dann deren Sicherheitshinweis. Container-Images müssen neu gebaut und ausgerollt werden.
- Bei Shared Hosting den Hoster fragen. Den PHP-Build tauscht dort der Hoster. Ihre Aufgabe ist, im Kundenbereich einen unterstützten Zweig zu wählen. Fehlt der Patch in den Tagen nach dem Release, hilft ein Support-Ticket.
- PHP 8.1 und älter abschotten. Ohne Fix bleibt nur der Wechsel auf einen unterstützten Zweig. Bis dahin rät CERT-EU laut The Hacker News (öffnet in neuem Tab), betroffene Anwendungen vom öffentlichen Netz zu nehmen oder den Zugriff etwa per VPN zu beschränken. Testen Sie den Wechsel vorher: Ältere Themes und Plugins brechen beim Sprung auf eine neue PHP-Version gern.
- Auffälligkeiten beobachten. Huntress (öffnet in neuem Tab) rät zu Alarmen, wenn PHP- oder Webserver-Prozesse plötzlich eine Shell oder Werkzeuge wie
curlundwgetstarten. Bei Verdacht: Server isolieren, Logs sichern, nach unbekannten Dateien, Cronjobs und Konten suchen. - Keine angeblichen Exploits ausführen. Im Netz kursieren Pakete, die einen Exploit versprechen. Ob sie echt sind, ist offen, Phoenix Security (öffnet in neuem Tab) warnt ausdrücklich davor. Wer sie zum Testen startet, holt sich womöglich selbst Schadcode auf den Rechner.
Unsere Einschätzung
Diesmal trifft es keine Erweiterung, sondern die Laufzeitumgebung selbst. Und damit eine Stelle, die bei vielen Websites niemandem gehört. Plugin-Updates erscheinen im WordPress-Dashboard und laufen oft automatisch. Die PHP-Version dagegen hat irgendwann der Hoster gesetzt oder jemand beim Einrichten gewählt, seitdem schaut keiner mehr hin. Genau deshalb laufen so viele Seiten auf Versionen, für die es heute kein Update gibt.
Der Leak hat außerdem gezeigt, wie knapp die Zeit sein kann: gut 18 Stunden zwischen Ankündigung und Release, und Fachleute rechnen mit ersten Angriffen wenige Stunden nach Veröffentlichung der Details. Wer erst dann herausfinden muss, welche PHP-Versionen in seinen Projekten laufen, verliert genau diese Stunden.
Ein Wechsel der Programmiersprache allein löst das nicht. Payload, mit dem wir CMS-Projekte umsetzen, läuft auf Node.js und ist von diesen beiden Lücken nicht betroffen. Auch Node.js bekommt aber regelmäßig Sicherheitsupdates. Der Unterschied liegt darin, ob die Version der Laufzeitumgebung zum Projekt gehört: im Code festgelegt, über Build und Deployment aktualisiert und mit einer klaren Zuständigkeit. Dann ist ein Notfall-Update wie dieses ein Termin im Kalender und kein Suchauftrag.
Lösungen von SymbolicLabs
- LeistungCMS-Entwicklung bei SymbolicLabs
Content-Management-Systeme mit kleiner Angriffsfläche, festgelegter Laufzeitumgebung und klarer Zuständigkeit für Updates.
- ArtikelRank Math PRO 3.0.123: Update lieferte Schadcode aus
Wie ein manipuliertes Plugin-Update im Oktober eine Hintertür auf WordPress-Seiten brachte.
Häufig gestellte Fragen (FAQ)
Was ist PHP2Shell?
So nennen Sicherheitsforscher die beiden kritischen PHP-Lücken CVE-2026-109618 und CVE-2026-109619. Das PHP-Projekt selbst verwendet den Namen nicht. Es hat zwei kritische Lücken mit 9,2 von 10 Punkten bestätigt und schließt sie am 21. Oktober 2026 um 16 Uhr deutscher Zeit.
Ist WordPress betroffen?
Nicht WordPress selbst, sondern das PHP, auf dem es läuft. Damit ist jede WordPress-Seite betroffen, deren PHP-Version die Lücken enthält. Ein Update von WordPress oder Plugins hilft hier nicht, es braucht das Update von PHP.
Ich nutze Shared Hosting. Muss ich etwas tun?
Den eigentlichen Patch spielt der Hoster ein. Prüfen Sie aber, welchen PHP-Zweig Sie im Kundenbereich gewählt haben. Steht dort 8.1 oder älter, bekommt Ihre Seite kein Update, auch wenn der Hoster alles richtig macht.
Gibt es ein Update für PHP 7.4 oder 8.1?
Vom PHP-Projekt nicht, beide Zweige haben ihr Supportende erreicht. Manche Linux-Distributionen und Anbieter mit verlängertem Support liefern Fixes für ältere Versionen nach. Ob das für Ihr System gilt, steht im jeweiligen Sicherheitshinweis.